Annonce – sponsoreret indhold.
Cyber resilience act produktkategorier afgør, hvilke krav dit smarte boligprodukt skal leve op til under EU’s nye cybersikkerhedsforordning. Hvis du producerer, importerer eller forhandler opkoblede produkter til hjemmet — hvad enten det er smarte dørlåse, termostater, overvågningskameraer eller trådløse højttalere — er der stor sandsynlighed for, at dit produkt er omfattet af Cyber Resilience Act (CRA). Forordningen trådte i kraft i 2024 og stiller krav til sikkerhed, dokumentation og sårbarhedshåndtering for alle produkter med digitale elementer. Men kravenes omfang afhænger af, hvilken produktkategori dit produkt falder ind under. Her får du overblik over, hvordan du vurderer dit produkts status, og hvad det konkret betyder for din virksomhed.
Hvad er Cyber Resilience Act, og hvorfor rammer den smarte boligprodukter?
Cyber Resilience Act er EU’s forordning om cybersikkerhed for produkter med digitale elementer. Den dækker alt fra software og IoT-enheder til fysiske produkter med indbygget netværksforbindelse. Formålet er at sikre, at produkter, der sælges på det europæiske marked, er designet med sikkerhed fra starten — og at producenter fortsat vedligeholder sikkerheden gennem produktets levetid.
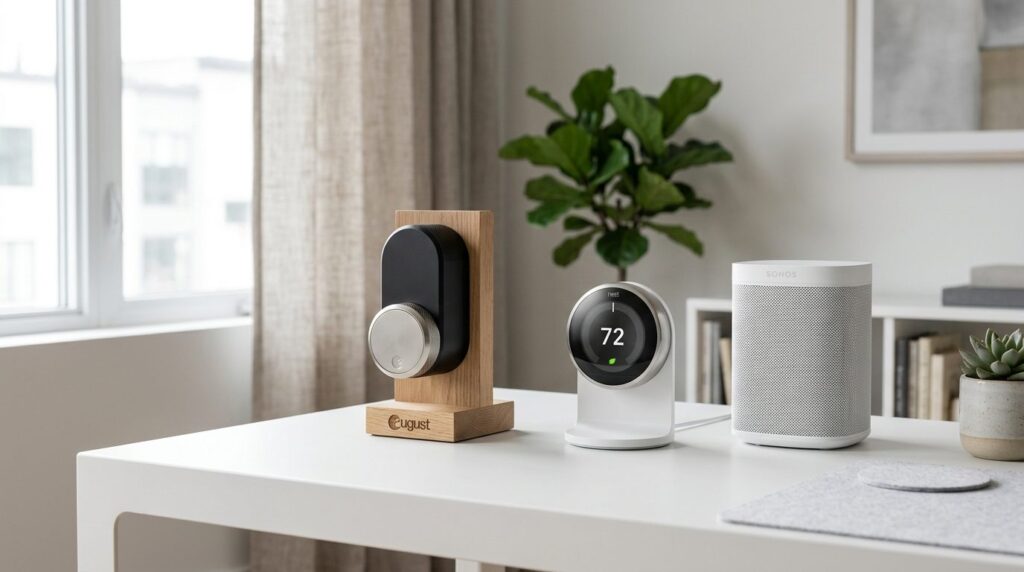
Smarte boligprodukter er i kernen af denne lovgivning. En wifi-forbundet termostat, en smart dørklokke med kamera eller en stemmestyret højttaler er alle eksempler på produkter, der falder ind under CRA’s definition. Afgørende er, om produktet kan forbinde til et netværk eller en anden enhed, og om det indeholder software eller firmware. Opfylder dit produkt disse kriterier, er det omfattet — uanset om du selv har udviklet det, eller om du videresælger et produkt fra en tredjepart.
For at forstå, hvilke krav der præcist gælder for dit produkt, skal du først afklare, hvilken af de tre CRA produktkategorier det tilhører. Denne klassificering er afgørende for, hvor omfattende din dokumentation og udviklingsproces skal være.
Sådan vurderer du, om dit produkt er standard eller kritisk
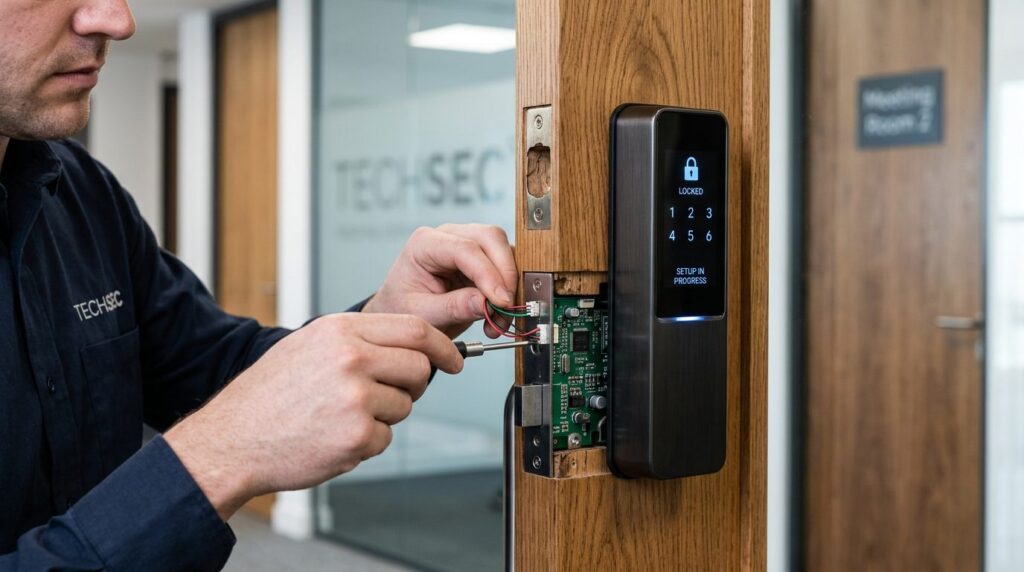
CRA opererer med tre overordnede kategorier: standardprodukter, vigtige produkter (Important Products) og kritiske produkter (Critical Products). Langt de fleste smarte boligprodukter falder i en af de to første kategorier.
Standardprodukter er den bredeste kategori og omfatter hovedparten af forbrugerelektronik med netværksfunktion. Hvis dit produkt ikke eksplicit er nævnt på EU’s lister over vigtige eller kritiske produkter, hører det sandsynligvis her. For standardprodukter kan producenten selv foretage overensstemmelsesvurderingen og erklære, at produktet lever op til kravene.
Vigtige produkter er opdelt i to klasser. Klasse I omfatter blandt andet:
- Smarte dørlåse og adgangskontrolsystemer
- Alarmsystemer til hjemmebrug
- Smart home-hubs og gateways
- Netværksroutere til privat brug
Klasse II omfatter produkter med højere risikoprofil, eksempelvis identitetsstyringssystemer og visse typer industrielt udstyr. For begge klasser kræves enten anvendelse af harmoniserede standarder eller involvering af en tredjepart (notified body) i vurderingen.
Kritiske produkter er den mest regulerede kategori og omfatter primært komponenter, der er afgørende for samfundskritisk infrastruktur. De færreste rene boligprodukter falder her, men hvis dit produkt integreres i kritiske systemer, kan det blive relevant.
Konsekvenser for dokumentation og udviklingsproces
Kategoriseringen af dit produkt har direkte indflydelse på, hvor meget arbejde du skal lægge i compliance. For alle kategorier gælder en række grundkrav:
- Secure-by-design: Sikkerhed skal tænkes ind fra produktets første skitse
- Sårbarhedshåndtering: Du skal have processer til at identificere, håndtere og rapportere sårbarheder
- Sikkerhedsopdateringer: Produktet skal kunne modtage opdateringer i mindst fem år eller produktets forventede levetid
- Teknisk dokumentation: Du skal kunne dokumentere, hvordan produktet lever op til kravene
- SBOM (Software Bill of Materials): En oversigt over softwarekomponenter i produktet
For standardprodukter kan du som producent selv stå for overensstemmelsesvurderingen baseret på intern dokumentation. For vigtige produkter i klasse I skal du enten følge harmoniserede standarder nøje eller involvere en uafhængig tredjepart. For klasse II og kritiske produkter er tredjepartsvurdering obligatorisk.
Hvis du importerer eller videresælger produkter, har du også forpligtelser. Importører skal sikre, at producenten har gennemført den nødvendige vurdering, og forhandlere skal verificere, at produktet er korrekt mærket og dokumenteret.
Typiske smarte boligprodukter og deres kategorisering
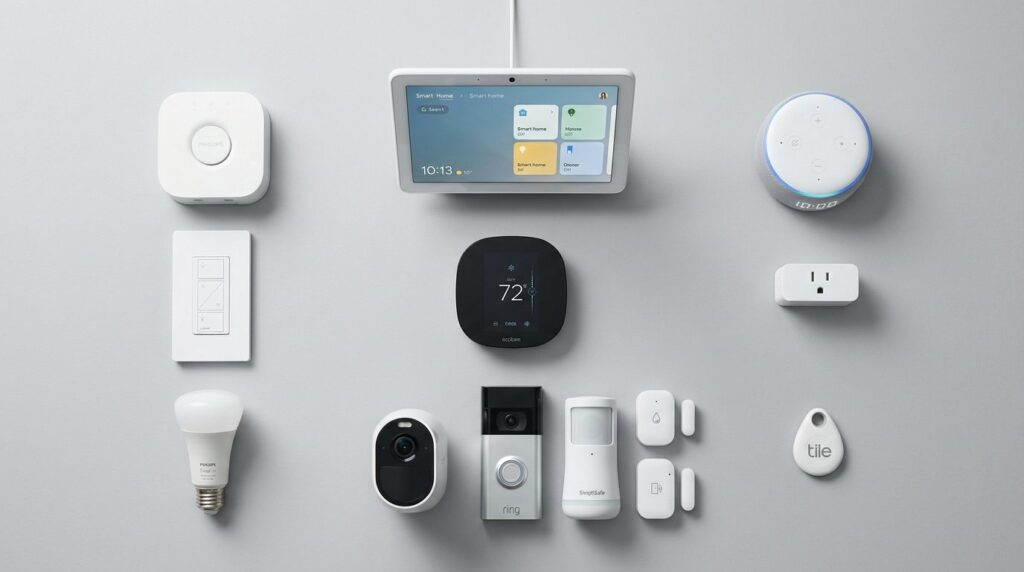
For at gøre det konkret, her er eksempler på typiske produkter og deres forventede placering:
Standardkategori (selvvurdering mulig):
- Smarte pærer uden hub-funktion
- Wifi-stikkontakter
- Trådløse højttalere
- Smarte termostater uden adgang til andre systemer
Vigtige produkter, klasse I (harmoniserede standarder eller tredjepart):
- Smarte dørlåse med netværksforbindelse
- Overvågningskameraer til hjemmebrug
- Smart home-hubs der styrer andre enheder
- Babymonitorer med wifi
Det er værd at bemærke, at grænsen mellem kategorierne kan være uklar. En simpel termostat kan være et standardprodukt, men hvis den fungerer som gateway for andre enheder eller håndterer følsomme data, kan den rykke op i en højere kategori. Derfor er en konkret vurdering af det enkelte produkt nødvendig. Overvejer du at købe en smart dørlås til eget brug, kan du finde praktiske råd i artiklen om 5 ting du bør tjekke, før du køber en smart dørlås.
Tidsfrister og konsekvenser ved manglende compliance
CRA-kravene indfases gradvist. Rapporteringsforpligtelser for aktivt udnyttede sårbarheder gælder allerede, mens de fulde produktkrav skal være opfyldt senest i 2027. Det betyder, at producenter og importører nu bør være i gang med at kortlægge deres produkter og identificere eventuelle huller.
Konsekvenserne ved manglende compliance kan være betydelige. Produkter, der ikke lever op til kravene, kan trækkes tilbage fra markedet, og virksomheder kan pålægges administrative sanktioner. For virksomheder, der opererer i et konkurrencepræget marked for smarte boligprodukter, kan det desuden betyde tab af markedsadgang og kundetillid.
Sådan kommer du i gang med at afklare dit produkts status
Første skridt er at få overblik over, hvilke af dine produkter der overhovedet er omfattet af CRA. Gennemgå dit sortiment og identificér alle produkter med netværksforbindelse eller softwarekomponenter.
Dernæst bør du for hvert produkt vurdere:
- Hvilken kategori falder produktet i — standard, vigtig klasse I/II eller kritisk?
- Hvem er producenten i CRA-forstand — er det dig, eller importerer du?
- Hvilken dokumentation eksisterer allerede, og hvad mangler?
- Hvordan håndterer I sårbarheder og opdateringer i dag?
For mange virksomheder vil en foranalyse eller GAP-analyse være det rigtige udgangspunkt. Her får du en systematisk gennemgang af produkter, processer og dokumentation med konkrete anbefalinger til, hvad der skal prioriteres. EU-Kommissionen og ENISA (EU’s cybersikkerhedsagentur) udgiver løbende vejledninger, som kan supplere en faglig gennemgang.
Næste skridt for din virksomhed
Cyber Resilience Act er ikke en lovgivning, du kan ignorere eller udskyde. Hvis du sælger smarte boligprodukter på det europæiske marked, er kravene allerede en realitet, du skal forholde dig til.
Start med at kortlægge dit produktsortiment og vurdere, hvilke kategorier dine produkter falder i. Overvej derefter, om I har de interne kompetencer til at gennemføre en overensstemmelsesvurdering, eller om I har brug for ekstern sparring med specialister i cybersikkerhed og compliance. En faglig gennemgang tidligt i processen kan spare dig for dyre fejl senere og sikre, at dine produkter fortsat kan sælges, når kravene træder fuldt i kraft.
Ansvarsfraskrivelse: Artiklen giver generel information og er ikke en erstatning for professionel vejledning inden for sundhed, økonomi eller jura.